DireWolf 랜섬웨어 그룹은 2025년 5월 처음 모습을 드러냈다. 같은 달 26일, 다크넷 유출 사이트에 첫 피해자 6곳을 공개하며 본격적인 활동을 시작했고, 목적은 오로지 ‘돈’이었다. 이들은 Tox 메신저를 통해 피해자와 접촉했으며, […]
랜섬웨어 그룹 ‘나이트스파이어(NightSpire)’의 공격 사례가 최근 국내에서 확인됐다. 이들은 피해 조직의 정보를 공개하는 전용 정보 유출 사이트(Dedicated Leak Sites, DLS)를 운영하며, 데이터 공개 카운트다운 타이머와 함께 협박 메시지를 게시한다. 특히 […]
언더그라운드(Underground) 랜섬웨어 갱단은 한국을 비롯해 전 세계 여러 국가와 다양한 산업 분야의 기업들을 대상으로 지속적인 공격을 이어가고 있다. 이들은 파일 암호화와 데이터 탈취를 동시에 수행하며, 몸값이 지불되지 않으면 민감한 정보를 […]
안랩은 최근 깃허브(Github) 저장소를 통해 SmartLoader 악성코드가 다수 유포되는 정황을 포착했다. 해당 저장소들은 정상적인 프로젝트로 위장돼 있었으며, 게임 핵, 소프트웨어 크랙, 자동화 도구 등 사용자들의 호기심을 끌 만한 주제로 정교하게 […]
암호화폐에 대한 관심이 높아지는 가운데, 이를 노린 사이버 공격도 점점 정교해지고 있다. 최근 안랩은 암호화폐 사용자들을 겨냥해 페이스북 광고를 통해 유포되는 악성코드를 발견했다. 공격자는 유명 암호화폐 거래소인 바이낸스로 위장한 웹사이트를 […]
최근 민생회복 소비쿠폰 신청 기간을 맞아 카드사 명의의 문자나 이메일을 받는 일이 많아지면서, 이를 노린 보안 위협에 대한 주의가 요구되고 있다. 안랩에 따르면, 공격자는 카드사 보안 메일 인증창을 사칭한 악성 […]
2025년 상반기, 다양한 랜섬웨어 그룹들이 새로운 데이터 유출 사이트(Dedicated Leak Site, DLS)를 개설하며 공격 활동을 활발히 이어가고 있다. 이 중에서도 ‘건라(Gunra)’ 랜섬웨어는 콘티(Conti) 소스코드를 기반으로 정교한 암호화 로직과 공격 전략을 […]
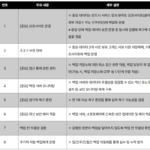
최근 국내외에서 발생한 랜섬웨어 사고들을 보면, 공격자들의 전략이 이전과는 확연히 달라졌음을 알 수 있다. 이들은 단순히 원본 데이터를 암호화하는 데 그치지 않는다. 오히려 복구를 아예 불가능하게 만들기 위해, 백업 데이터를 […]
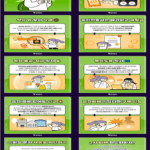
오는 7월 21일부터 민생회복 소비쿠폰 신청 기간을 앞두고, 이를 악용한 스미싱 사례가 확산될 조짐을 보이고 있다. 특히 공격자는 정부, 카드사, 은행 등을 사칭한 문자에 ‘지급 대상’, ‘금액 안내’, ‘카드 사용 […]
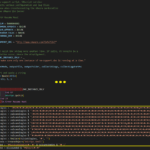
안랩은 자사 이메일 허니팟 시스템을 통해 피싱 이메일을 통한 악성코드 유포 사례를 지속적으로 수집하고 있다. 최근에는 XwormRAT 악성코드가 스테가노그래피(Steganography) 기법을 활용해 유포되고 있는 정황이 포착됐다. 스테가노그래피는 이미지, 문서, 오디오 파일 […]
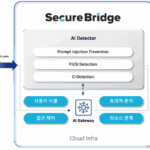
안랩클라우드메이트(대표 김형준, 고창규 www.ahnlabcloudmate.com)는 AI와 클라우드 환경에서의 설계, 구축, 운영, 보안, 최적화를 전문적으로 제공하는 기업이다. 고객이 클라우드 상에서 민첩하고 안전하게 디지털 전환을 이룰 수 있도록 다양한 서비스를 제공하며, 특히 공공·금융·기업의 […]
디지털 전환이 가속화되며 기업 인프라는 물리 서버를 넘어 퍼블릭 클라우드, 컨테이너, 서버리스 환경으로 빠르게 진화하고 있다. 이와 함께 보안 패러다임도 대대적인 전환기를 맞이하고 있다. 특히 마이크로서비스 아키텍처(MSA)와 컨테이너 기반의 클라우드 […]
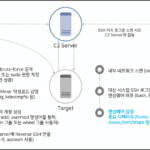
안랩은 최근 보안 관리가 미흡한 리눅스 서버를 대상으로 공격자가 프록시 도구를 설치해 시스템을 중계지로 악용하는 사레를 다수 포착했다. 공격자는 TinyProxy나 Sing-box와 같은 정상 소프트웨어 또는 오픈 소스 도구를 활용해 별도의 […]
최근 국내 웹 서버들을 대상으로 한 사이버 공격 사례에서 MeshAgent, SuperShell, WogRAT 등 다양한 툴이 복합적으로 사용된 정황이 확인됐다. 악성코드 배포 주소에 ELF 포맷의 악성코드들이 존재하는 것을 보면 공격자는 윈도우 […]
안랩은 최근까지도 MySQL 서버가 지속적으로 공격 대상이 되고 있음을 확인했다. 공격자는 외부에 노출된 불특정 다수의 시스템을 노리는 것으로 추정되며, 이로 인해 국내 일부 시스템에서도 악성코드 감염 피해가 발생하고 있다. 이번 […]
김수키(Kimsuky) 그룹이 논문 심사 요청을 위장해 악성 한글 문서 파일을 이메일로 유포한 정황이 확인됐다. 이번 공격은 수신자가 문서를 열람하도록 유도한 뒤 악성 행위를 수행하는 방식으로, 지능적인 사회공학적 기법이 함께 활용된 […]

- ‘급여 변동’, ‘이메일 수신 실패’ 등을 미끼로 피싱 페이지 접속 유도, 계정 탈취 시도 안랩(대표 강석균, www.ahnlab.com )이 최근 ‘급여 변동’, ‘이메일 수신 실패’ 등 다양한 […]
최근 비밀번호 크랙 도구로 위장해 유포되고 있는 랜섬웨어가 발견됐다. 이 랜섬웨어는 브루트 포스(Brute Force) 공격에 사용되는 것으로 알려진 크랙 도구로 가장해 사용자의 경계심을 무력화한다. 브루트 포스 공격은 가능한 모든 비밀번호 […]