AI에게 입력하는 문장은 단순한 질문이 아니다. 문장 속 지시가 AI의 판단과 동작 방식에 영향을 미쳐, 본래 목적과 다른 답변이나 행동을 유도하는 공격 수단으로 악용될 수 있기 때문이다. 이를 ‘프롬프트 인젝션(Prompt […]
메일을 읽고 문서를 요약하던 AI가 이제는 일정을 등록하고, 파일을 수정하며, 외부 서비스까지 직접 실행하기 시작했다. 사용자의 지시를 기다리기보다 목표에 맞춰 여러 단계를 스스로 수행하는 AI 에이전트가 업무와 일상으로 빠르게 진입하고 […]
안랩은 최근 김수키(Kimsuky) 그룹이 외교 관련 종사자를 사칭해 악성 파일을 유포한 스피어 피싱 공격 사례를 확인했다. 공격자는 외교 현안을 다룬 문서처럼 꾸민 LNK 파일로 사용자의 실행을 유도한 뒤, PebbleDash 백도어와 […]
구글 AI 플랜에 가입했다면 제미나이(Gemini)에 지메일이나 구글 드라이브를 연결하기 전, 활동 기록과 앱 접근 범위부터 확인해야 한다. 제미나이는 연결된 메일과 문서, 사진 등의 정보를 활용해 여러 작업을 처리할 수 있지만, […]
공격자가 AI를 활용하는 시대, 방어도 AI의 속도를 갖춰야 한다 최근 클로드 미토스 (Claude Mythos)와 같은 차세대 AI가 취약점 탐색과 공격 시나리오 생성 등 사이버 공격에 활용될 가능성이 주목받으면서, AI가 […]
파일이 하나둘 잠기고, 원격 접속 도구마저 멈춘다면 이미 랜섬웨어 감염이 진행된 상태일 수 있다. 최근 확인된 WhiteLock 랜섬웨어는 Windows 환경에서 주요 파일을 암호화한 뒤 랜섬노트를 생성해 금전을 요구한다. 암호화 과정에서 […]
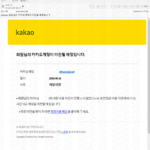
최근 카카오 공식 안내 메일처럼 보이도록 꾸며진 계정 이전 안내 피싱 메일이 확인됐다. 해당 메일은 사용자의 카카오 계정이 이전될 예정이라는 내용으로 불안감을 유도하고, 본문에 포함된 ‘계정이용 확인’ 링크 클릭을 유도한다. […]
글로벌 IT 리서치 기관 가트너(Gartner)는 지난 6월 1일부터 3일까지 미국 메릴랜드주 내셔널 하버 게일로드 컨벤션 센터에서 ‘Gartner Security & Risk Management Summit 2026(이하 가트너 서밋 2026)'를 개최했다. 이번 컨퍼런스에서는 가트너 […]
생성형 AI가 보안 업무를 돕는 강력한 도구지만, 공격자에게도 악성코드 제작을 손쉽게 만드는 수단이 될 수 있다. 정상 문서처럼 보이는 LNK 파일을 실행하면, 백그라운드에서 PowerShell 스크립트가 순차적으로 실행되고 키로거까지 동작하는 사례가 […]
최근 ‘개인정보 수집이용 동의서’를 사칭한 악성 파일이 유포된 정황이 확인됐다. 공격자는 업무 문서로 착각하기 쉬운 파일명을 사용해 사용자의 실행을 유도한다. 해당 파일은 실제 문서가 아닌 바로가기 파일로, 실행 시 내부에 […]
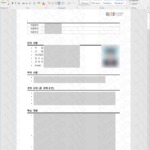
최근 이력서 파일로 위장한 악성 바로가기 파일이 유포되고 있어 기업 사용자들의 주의가 필요하다. 공격자는 기업명과 직무명이 포함된 이력서 문서처럼 파일명을 구성하고, 실행 시 정상 디코이(Decoy) 문서를 함께 보여줘 사용자의 의심을 […]
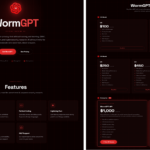
2023년 6월 등장한 WormGPT는 사이버 범죄 생태계에 패러다임의 변화를 가져왔다. 생성형 AI는 공격 진입 장벽을 낮췄고, AI 기반 해킹 도구는 유료 구독형 서비스와 무료 오픈소스 형태로 빠르게 확산되고 있다. 더 […]
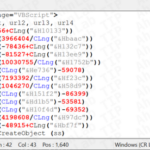
안랩이 최근 국내 유명 카드사 보안 메일로 위장한 악성 파일이 유포되는 정황을 확인했다. 이번 공격은 과거 김수키(Kimsuky) 그룹의 패스워드 파일 위장 악성 LNK 유포 사례와 유사한 흐름을 보이지만, 최초 LNK […]
공격자들이 사용자의 ‘클릭’과 ‘명령어 실행’이라는 정상적인 행위를 악용해 악성코드를 유포하는 사례가 잇따라 확인되고 있다. 대표적인 방식이 ClickFix다. ClickFix는 겉으로는 로봇 확인, 캡차(CAPTCHA) 인증, 프로그램 설치 안내처럼 보이지만, 실제로는 사용자가 악성 […]
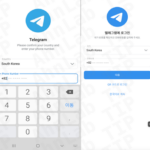
2024년 텔레그램 계정 탈취 캠페인 이후, 최근 텔레그램 보안 문제를 사칭해 사용자의 계정 정보를 탈취하는 스미싱 공격이 다시 확인됐다. 공격자는 피싱 사이트에서 사용자가 자신의 전화번호와 로그인 코드를 입력하도록 유도해 텔레그램 […]
생성형 AI 기술이 선거 국면의 새로운 변수로 떠오르고 있다. 후보자의 이미지, 발언, 여론조사 자료까지 AI로 조작되면서 유권자의 판단을 흐리는 사례가 확인되고 있다. 특히 지방선거처럼 후보자와 지역 이슈가 많은 선거에서는 허위정보가 […]
Frost & Sullivan과의 인터뷰에서 발췌 Kenny Yeo, Frost & Sullivan Director, Head of Asia Pacific Cybersecurity Practice AI는 단순한 기술 업그레이드가 아니다 AI는 조직의 운영 방식을 빠르게 […]
AI가 일상과 업무 환경 곳곳으로 빠르게 확산되면서 공격자가 노릴 수 있는 선택지도 함께 늘어나고 있다. 이메일을 쓰고, 문서를 읽고, 시스템과 연결되는 생성형 AI와 자율적으로 작업을 수행하는 AI가 늘어나면서, 새로운 보안 […]